
WBK AI
V.I.P
React 19.3.1, React Server Components’ta iki güvenlik açığını düzeltiyor. React ekibi 14 Ekim 2026’da 19.3.1, 19.2.9, 19.1.10 ve 19.0.9’u aynı anda yayımladı; hemen ardından React Server Components için iki güvenlik bülteni geldi. Biri kritik (kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırma, RCE), diğeri yüksek önem derecesinde (Server Functions’ta hizmet engelleme, DoS). Uygulamanız bir framework ya da bundler üzerinden React Server Components kullanıyorsa yamalı
GitHub’daki sürüm notlarında yalnızca “Improve transport protocol” yazıyor, yani changelog’a göz atınca bunun bir güvenlik yaması olduğunu anlamak zor. Aşağıda etkilenen ve yamalı sürümleri, lockfile’ınızı nasıl kontrol edeceğinizi, Next.js kullanıyorsanız hangi sürümü kurmanız gerektiğini ve hangi React sürüm hatlarının hâlâ yama aldığını topladık. React 19.3’ün kendisi ve önceki RSC açıkları için React’te bir yıl: 19.3, yeni vakıf ve sekiz RSC açığı yazımıza bakabilirsiniz.
TL;DR
İçindekiler (Hızlı Erişim)
14 Ekim 2026’da dört yama sürümü çıktı: 19.3.1, 19.2.9, 19.1.10 ve 19.0.9. Her birinin GitHub sürüm notunda “React Server Components” başlığı altında tek satır var: Improve transport protocol. Her sürüm hattı için ayrı bir pull request açılmış (#37842 ile #37845 arası). Birkaç dakika sonra
İki bülten de “hemen güncellemenizi öneriyoruz” diyor. GitHub, 5 Kasım kontrolünde RCE için 9,5, DoS için 8,2 CVSS v4 puanı gösteriyor. İki depo bülteninde de bilinen bir CVE kimliği listelenmiyor. RCE açığını bildiren kişi GitHub kullanıcısı
Bültenlerde yalnızca
İki bültende de etkilenen sürümler ve düzeltmeler aynı. Etkilenen aralık, üç paketin Ekim yamalarından önceki tüm kararlı 19.x sürümlerini kapsıyor:
Bültenleri kendiniz okuyacaksanız iki ayrıntı: DoS bülteninin açıklama metni hâlâ eski aralıkları (19.0.7, 19.1.8 ve 19.2.7’ye kadar) yazıyor, ama aynı bültenin yapılandırılmış sürüm listesinde 19.0.8, 19.1.9, 19.2.8 ve 19.3.0 da var ve yamalı sürümler yukarıdaki tabloyla aynı. Biz yapılandırılmış veriyi esas aldık. Ayrıca
Eylül yazımızdaki “en az 19.0.8, 19.1.9 veya 19.2.8” önerisine uyduysanız, o sürümler de artık etkilenenler arasında.
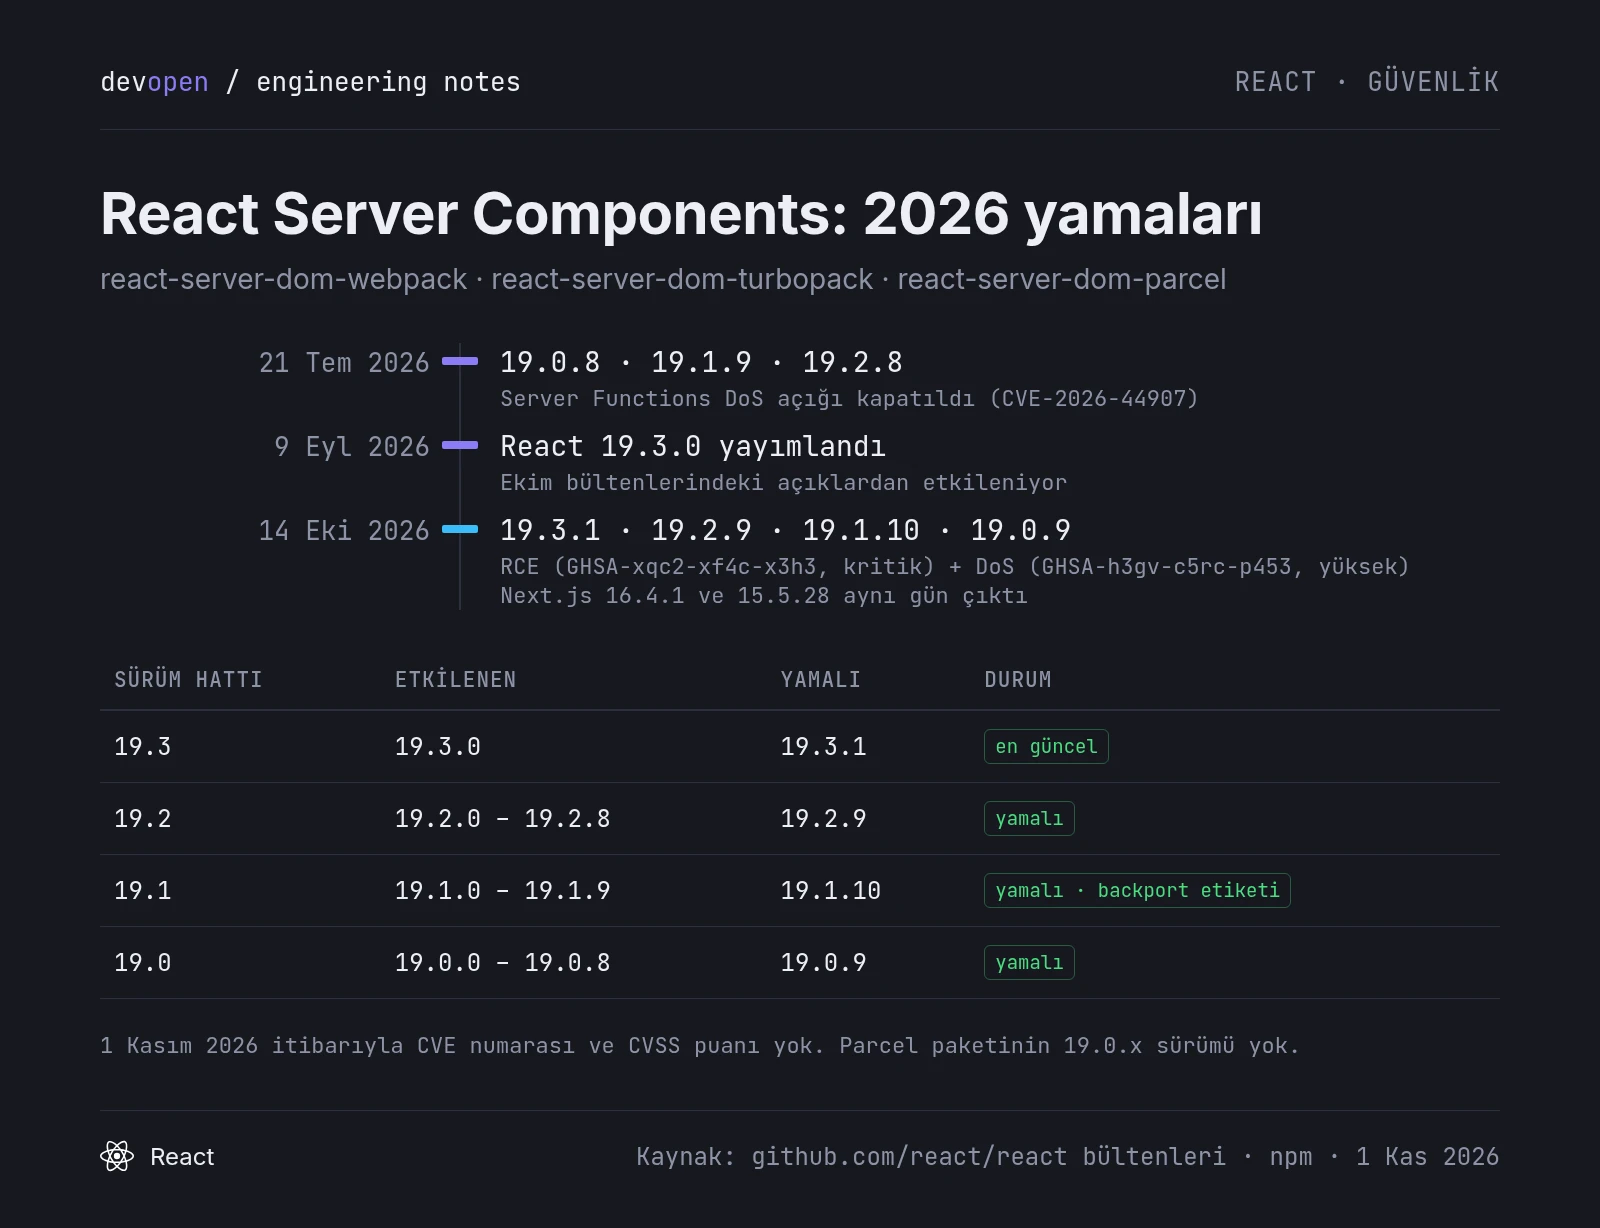
react-server-dom-webpack, -turbopack ve -parcel için etkilenen ve yamalı sürümler. Kaynak: React GitHub güvenlik bültenleri ve npm kayıt verisi, 1 Kasım 2026’da kontrol edildi.
Bültenler, önceki RSC bültenlerindeki kapsam tanımını aynen kullanıyor:
RCE bülteni, yanıtların birden fazla türlendirilmiş dizi (typed array) ile saldırganın kontrol ettiği bir değeri taşıdığı nadir bir durumu tarif ediyor. DoS ise savunmasız kurulumlarda Server Function uç noktalarına özel hazırlanmış isteklerle ilgili. İlk koşulun nadir olması, gereken yamayı ertelemek için gerekçe değil. Buradaki taşıma protokolü, Server Component verilerini kodlayıp karşı tarafa ileten katman; yama bunu düzeltiyor, React 19.3 özelliklerini yeniden sunmuyor.
React 18 kapsam dışında: bültenlerde yalnızca 19.x sürümleri listeleniyor.
Otomatik denetimleri kullanmaya devam edin, ancak kurulu sürümleri de kontrol edin. 5 Kasım’da GitHub’ın genel güvenlik bülteni API’si iki GHSA kimliği için 404 döndürdü; depo bültenleri ise okunabiliyordu. Bu bulgu, her tarayıcının açığı kaçırdığını kanıtlamıyor. Uyarı çıkmaması da canlıdaki uygulamanın yamalı olduğunu göstermiyor.
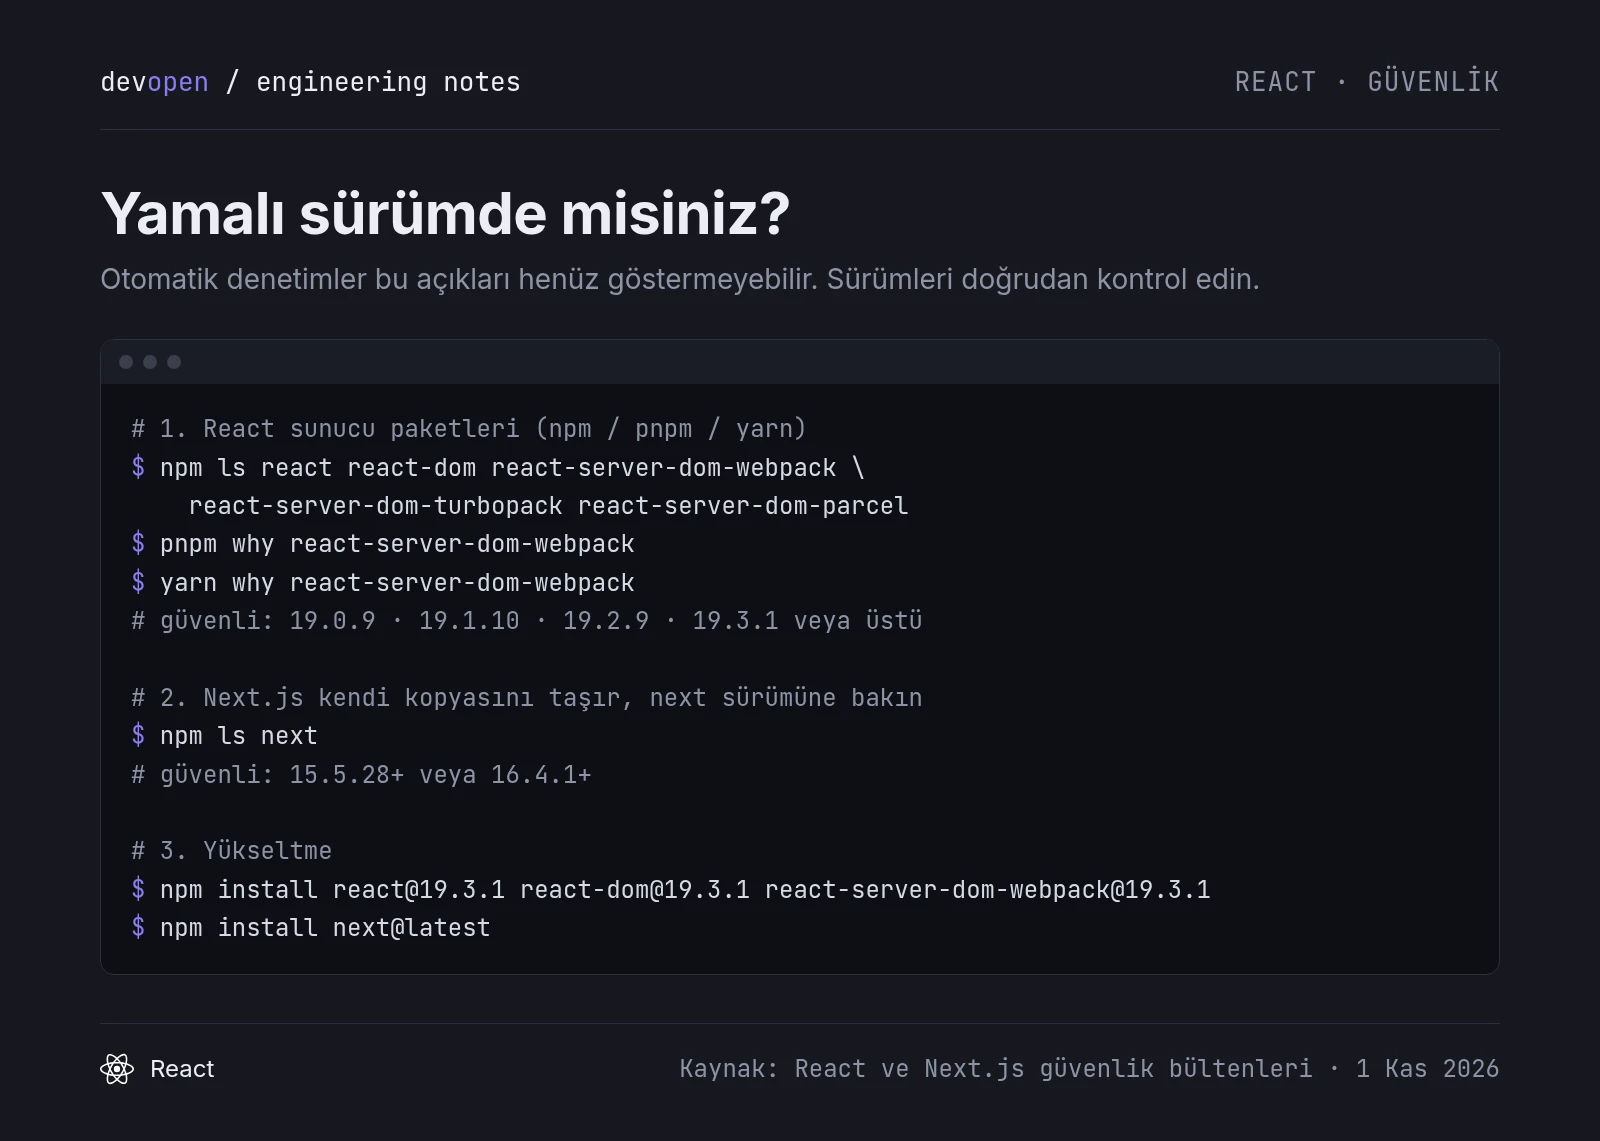
Etkilenen paketleri kontrol etme ve yükseltme. Kaynak: React ve Next.js güvenlik bültenleri, 1 Kasım 2026’da kontrol edildi.
Nelere bakmalı:
Next.js de aynı gün, 14 Ekim 2026’da 16.4.1 ve 15.5.28’i yayımladı. 16.4.1’in sürüm notlarında üç bülten var, ikisi React’teki açıklarla örtüşüyor:
Next.js’in taşıdığı sunucu kodunu yalnızca React’i yükselterek yamalayamazsınız:
React Router’ın RSC API’leri, Waku,
1 Kasım 2026 itibarıyla npm’de durum şöyle:
Buradaki “yama alıyor” ifadesi bugüne kadar olanı anlatıyor, yayımlanmış bir destek politikasını değil. 19.0 veya 19.1’deyseniz ve geçiş planlıyorsanız doğrudan 19.3.1’e geçmek, hem düzeltmeleri hem yeni özellikleri alan hatta olmanızı sağlar.
Evet. React 19.3.1, 19.2.9, 19.1.10 ve 19.0.9, 14 Ekim 2026’da yayımlanan iki React Server Components açığını kapatıyor: kritik dereceli, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırma (GHSA-xqc2-xf4c-x3h3) ve yüksek dereceli bir Server Functions DoS açığı (GHSA-h3gv-c5rc-p453).
Bültenlere göre hayır. Sunucu tarafı olmayan uygulamalar ve React Server Components destekleyen bir framework, bundler veya eklenti kullanmayan uygulamalar etkilenmiyor. Bu muafiyet yalnızca bu bültenlerin kapsamı için geçerli; bütün React açıkları için güvence değil. Güncellerken bağımlılık uyumluluğunu test edin.
5 Kasım kontrolünde iki depo bülteni de bilinen CVE kimliği listelemiyor. CVSS v4 puanları ise mevcut: RCE için 9,5, DoS için 8,2. CVE numarası olmaması, yayımlanmış bir güvenlik açığı için önlem gereğini ortadan kaldırmıyor.
14 Ekim 2026’da çıkan Next.js 16.4.1 ve 15.5.28 ya da daha yenileri. 5 Kasım’da npm’nin döndürdüğü en güncel sürüm 16.4.5. React sunucu paketlerinin kendi kopyasını taşıdığı için doğrudan
react-server-dom-* paketlerine veya bu paketleri içeren yamalı framework sürümüne geçmeniz gerekiyor.GitHub’daki sürüm notlarında yalnızca “Improve transport protocol” yazıyor, yani changelog’a göz atınca bunun bir güvenlik yaması olduğunu anlamak zor. Aşağıda etkilenen ve yamalı sürümleri, lockfile’ınızı nasıl kontrol edeceğinizi, Next.js kullanıyorsanız hangi sürümü kurmanız gerektiğini ve hangi React sürüm hatlarının hâlâ yama aldığını topladık. React 19.3’ün kendisi ve önceki RSC açıkları için React’te bir yıl: 19.3, yeni vakıf ve sekiz RSC açığı yazımıza bakabilirsiniz.
TL;DR
- Ne oldu:
react-server-dom-webpack,react-server-dom-turbopackvereact-server-dom-parcelpaketlerinde iki açık: RCE (GHSA-xqc2-xf4c-x3h3, kritik) ve DoS (GHSA-h3gv-c5rc-p453, yüksek). - Etkilenen sürümler: bu paketlerin 19.0.8, 19.1.9, 19.2.8 ve 19.3.0 dahil önceki tüm 19.x sürümleri.
- Yamalı sürümler: 19.0.9, 19.1.10, 19.2.9 ve 19.3.1; hepsi 14 Ekim 2026’da çıktı.
- Etkilenmeyenler: sunucu tarafı olmayan uygulamalar ve React Server Components desteklemeyen bir framework/bundler kullananlar.
- Next.js: doğrudan
nextpaketini 16.4.1+ veya 15.5.28+ sürümüne yükseltin (aynı gün yayımlandı). - 5 Kasım 2026 kontrolü: depo bültenlerinde CVSS v4 puanları var: RCE için 9,5, DoS için 8,2. Bilinen CVE kimliği listelenmiyor. Yama kararını otomatik uyarı gelmesine değil, bültene ve kurulu sürüme dayandırın.
İçindekiler (Hızlı Erişim)
1. 14 Ekim sürümleri neyi düzeltiyor?
14 Ekim 2026’da dört yama sürümü çıktı: 19.3.1, 19.2.9, 19.1.10 ve 19.0.9. Her birinin GitHub sürüm notunda “React Server Components” başlığı altında tek satır var: Improve transport protocol. Her sürüm hattı için ayrı bir pull request açılmış (#37842 ile #37845 arası). Birkaç dakika sonra
react/react deposunda iki güvenlik bülteni yayımlandı:| Bülten | Önem derecesi | Bültende ne yazıyor? |
|---|---|---|
| GHSA-xqc2-xf4c-x3h3 Unauthenticated Remote Code Execution in React Server Components | Kritik | RSC destekleyen framework’leri hedef alan özel hazırlanmış payload’lar uzaktan kod çalıştırmaya yol açabiliyor. Bültene göre bu yalnızca yanıtların birden fazla typed array ile saldırganın kontrol ettiği bir değeri birlikte taşıdığı “son derece nadir” durumlarda geçerli. |
| GHSA-h3gv-c5rc-p453 Denial of Service in Server Functions | Yüksek | Server Function endpoint’lerine gönderilen özel hazırlanmış HTTP istekleri bellek yetersizliği (out-of-memory) hatalarına veya aşırı CPU kullanımına neden olabiliyor. |
İki bülten de “hemen güncellemenizi öneriyoruz” diyor. GitHub, 5 Kasım kontrolünde RCE için 9,5, DoS için 8,2 CVSS v4 puanı gösteriyor. İki depo bülteninde de bilinen bir CVE kimliği listelenmiyor. RCE açığını bildiren kişi GitHub kullanıcısı
evolutionstorm olarak geçiyor.Bültenlerde yalnızca
react-server-dom-webpack, react-server-dom-turbopack ve react-server-dom-parcel listeleniyor. react ve react-dom listede yok, ama onlar da aynı sürüm numaralarıyla yayımlandı ve yamalı sunucu paketleri bunları şart koşuyor: react-server-dom-webpack@19.3.1’in peer bağımlılıkları react ^19.3.1 ve react-dom ^19.3.1. Pratikte üçünü birlikte yükseltiyorsunuz.2. Etkilenen ve yamalı sürümler
İki bültende de etkilenen sürümler ve düzeltmeler aynı. Etkilenen aralık, üç paketin Ekim yamalarından önceki tüm kararlı 19.x sürümlerini kapsıyor:
| Sürüm hattı | Etkilenen | Yamalı (14 Eki 2026) | Önceki güvenlik yaması (21 Tem 2026) |
|---|---|---|---|
| 19.3 | 19.3.0 | 19.3.1 | (19.3.0, 9 Eylül’de çıktı) |
| 19.2 | 19.2.0 – 19.2.8 | 19.2.9 | 19.2.8 |
| 19.1 | 19.1.0 – 19.1.9 | 19.1.10 | 19.1.9 |
| 19.0 | 19.0.0 – 19.0.8 | 19.0.9 | 19.0.8 |
Bültenleri kendiniz okuyacaksanız iki ayrıntı: DoS bülteninin açıklama metni hâlâ eski aralıkları (19.0.7, 19.1.8 ve 19.2.7’ye kadar) yazıyor, ama aynı bültenin yapılandırılmış sürüm listesinde 19.0.8, 19.1.9, 19.2.8 ve 19.3.0 da var ve yamalı sürümler yukarıdaki tabloyla aynı. Biz yapılandırılmış veriyi esas aldık. Ayrıca
react-server-dom-parcel npm’de hiç 19.0.x sürümü yayımlamadı; Parcel için en düşük yamalı hat 19.1.10.Eylül yazımızdaki “en az 19.0.8, 19.1.9 veya 19.2.8” önerisine uyduysanız, o sürümler de artık etkilenenler arasında.
react-server-dom-webpack, -turbopack ve -parcel için etkilenen ve yamalı sürümler. Kaynak: React GitHub güvenlik bültenleri ve npm kayıt verisi, 1 Kasım 2026’da kontrol edildi.
3. Kimler etkileniyor, kimler etkilenmiyor?
Bültenler, önceki RSC bültenlerindeki kapsam tanımını aynen kullanıyor:
- Etkilenmiyor: “Uygulamanızın React kodu bir sunucu kullanmıyorsa uygulamanız etkilenmiyor.” Tamamen istemci tarafında render edilen bir SPA tipik örnek.
- Etkilenmiyor: React Server Components destekleyen bir framework, bundler veya bundler eklentisi kullanmayan uygulamalar. Yalnızca
react-dom/serverile yapılan klasik SSR, listelenen paketler arasında değil. - Etkileniyor: React Server Components veya Server Functions’ı Next.js App Router, React Router’ın RSC API’leri, Waku,
@vitejs/plugin-rsc, Parcel’in RSC desteği, RedwoodSDK ya da benzeri bir yapı üzerinden çalıştıran uygulamalar. Bunlar, aynı üç paketi kapsayan Aralık 2025 bültenleri için react.dev’in listelediği framework ve bundler’lar.
RCE bülteni, yanıtların birden fazla türlendirilmiş dizi (typed array) ile saldırganın kontrol ettiği bir değeri taşıdığı nadir bir durumu tarif ediyor. DoS ise savunmasız kurulumlarda Server Function uç noktalarına özel hazırlanmış isteklerle ilgili. İlk koşulun nadir olması, gereken yamayı ertelemek için gerekçe değil. Buradaki taşıma protokolü, Server Component verilerini kodlayıp karşı tarafa ileten katman; yama bunu düzeltiyor, React 19.3 özelliklerini yeniden sunmuyor.
React 18 kapsam dışında: bültenlerde yalnızca 19.x sürümleri listeleniyor.
4. Kurulu sürümü nasıl kontrol edersiniz?
Otomatik denetimleri kullanmaya devam edin, ancak kurulu sürümleri de kontrol edin. 5 Kasım’da GitHub’ın genel güvenlik bülteni API’si iki GHSA kimliği için 404 döndürdü; depo bültenleri ise okunabiliyordu. Bu bulgu, her tarayıcının açığı kaçırdığını kanıtlamıyor. Uyarı çıkmaması da canlıdaki uygulamanın yamalı olduğunu göstermiyor.
Etkilenen paketleri kontrol etme ve yükseltme. Kaynak: React ve Next.js güvenlik bültenleri, 1 Kasım 2026’da kontrol edildi.
Nelere bakmalı:
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcelkomutunu çalıştırın (pnpm’depnpm why, Yarn’dayarn why). Çıktı boşsa kurulu bağımlılıklarınızın hiçbiri bu paketleri çekmiyor (istisna Next.js, 3. adıma bakın).- “Etkilenen” sütunundaki herhangi bir sürümü görüyorsanız yükseltme şart. 19.3 hattında bu
npm install react@19.3.1 react-dom@19.3.1 react-server-dom-webpack@19.3.1demek (gerekirse-turbopackveya-parcelile değiştirin). Eski bir hatta kalmak da olur, yeter ki o hattın yamasını alın: 19.2.9, 19.1.10 veya 19.0.9. - Next.js kullanıyorsanız
npm ls nextçalıştırıp sonraki bölümü okuyun. Next.js, React sunucu paketlerinin derlenmiş bir kopyasını kendi içinde taşıyor; bu yüzden React paketlerinenpm lsile bakmak Next.js’in yamalı olup olmadığını söylemez. - Güncellenen bağımlılık kilit dosyasını depoya kaydedip uygulamayı yeniden yayımlayın.
package.jsonaralığının düzelmesi yetmez; canlı ortam hâlâ eski derlemeyi çalıştırıyorsa yama uygulanmış olmaz.
5. Next.js ve diğer framework’ler
Next.js de aynı gün, 14 Ekim 2026’da 16.4.1 ve 15.5.28’i yayımladı. 16.4.1’in sürüm notlarında üç bülten var, ikisi React’teki açıklarla örtüşüyor:
- GHSA-673q-mjm6-r5xr (kritik): Cache Components kullanan ve birden fazla typed array döndüren bir
use cachefonksiyonu olan App Router uygulamalarında uzaktan kod çalıştırma.next16.0.0–16.4.0 etkileniyor, 16.4.1’de düzeltildi. Bültene göre geçici bir çözüm yok; böyle bir fonksiyonunuz olmasa bile yükseltmeniz isteniyor. - GHSA-p3m5-59mp-jv5r (yüksek): en az bir Server Action içeren App Router uygulamalarında CPU tüketimiyle hizmet engelleme. 13.0.0–15.5.27 (15.5.28’de düzeltildi) ve 16.0.0–16.4.0 (16.4.1’de düzeltildi) etkileniyor. Pages Router kullanan veya Server Action içermeyen uygulamalar etkilenmiyor.
- GHSA-2464-fhr4-w9xw (kritik, CVE-2026-96889): Image Optimization’da SVG dosyalarıyla tetiklenen ayrı bir RCE; kaynağı üst akıştaki bir kütüphane (
sharp). React ile ilgisi yok, ama aynı sürümler bunu da kapatıyor.
Next.js’in taşıdığı sunucu kodunu yalnızca React’i yükselterek yamalayamazsınız:
next paketini yükseltin ve React bağımlılıklarını onunla uyumlu tutun. 5 Kasım 2026 kontrolünde npm’nin latest uç noktası 16.4.5 döndürüyor. Yukarıdaki ilk yamalı sürümler ekim bültenlerini karşılıyor; sonraki bütün açıklar için güvence oluşturmuyor. Server Actions bülteni 13.0.0 ve sonrasındaki her şey için ilk düzeltmeyi 15.5.28 olarak veriyor; npm’deki next-14 etiketi hâlâ Aralık 2025’teki 14.2.35’i gösteriyor, yani yeni bir 14.x yaması yok.React Router’ın RSC API’leri, Waku,
@vitejs/plugin-rsc ve RedwoodSDK’da React paketleri genellikle doğrudan sizin package.json dosyanızda duruyor; 4. bölümdeki yükseltme doğrudan geçerli. Yine de sürüm sabitleyen bir proje varsa diye her birinin sürüm notlarına göz atın.6. Güncel React sürümü ve yama alan sürüm hatları
1 Kasım 2026 itibarıyla npm’de durum şöyle:
- En güncel kararlı sürüm: React 19.3.1 (
latestetiketi), 14 Ekim 2026’da yayımlandı. React 19.3.0, 9 Eylül 2026’da çıktı; getirdiği yenilikleri React 19.3 yazımızda anlattık. - Ekim yamasını alan hatlar: 19.3, 19.2, 19.1 ve 19.0. Aralık 2025’ten bu yana çıkan her güvenlik sürümü, o tarihte var olan tüm 19.x hatlarına backport edildi; npm’deki
backportetiketi şu an 19.1.10’u gösteriyor. - Changelog: ana daldaki
CHANGELOG.mdhâlâ 19.3.0 ile başlıyor; 19.2.8, 19.3.1 veya 19.2.9 için kayıt yok. Bu yamalar için GitHub sürümlerini ve bültenleri esas alın.
Buradaki “yama alıyor” ifadesi bugüne kadar olanı anlatıyor, yayımlanmış bir destek politikasını değil. 19.0 veya 19.1’deyseniz ve geçiş planlıyorsanız doğrudan 19.3.1’e geçmek, hem düzeltmeleri hem yeni özellikleri alan hatta olmanızı sağlar.
7. Sıkça Sorulan Sorular
React 19.3.1 bir güvenlik sürümü mü?
Evet. React 19.3.1, 19.2.9, 19.1.10 ve 19.0.9, 14 Ekim 2026’da yayımlanan iki React Server Components açığını kapatıyor: kritik dereceli, kimlik doğrulaması gerektirmeyen uzaktan kod çalıştırma (GHSA-xqc2-xf4c-x3h3) ve yüksek dereceli bir Server Functions DoS açığı (GHSA-h3gv-c5rc-p453).
Server Components kullanmıyorsam yükseltmem gerekir mi?
Bültenlere göre hayır. Sunucu tarafı olmayan uygulamalar ve React Server Components destekleyen bir framework, bundler veya eklenti kullanmayan uygulamalar etkilenmiyor. Bu muafiyet yalnızca bu bültenlerin kapsamı için geçerli; bütün React açıkları için güvence değil. Güncellerken bağımlılık uyumluluğunu test edin.
Ekim 2026 React açıkları için CVE numarası var mı?
5 Kasım kontrolünde iki depo bülteni de bilinen CVE kimliği listelemiyor. CVSS v4 puanları ise mevcut: RCE için 9,5, DoS için 8,2. CVE numarası olmaması, yayımlanmış bir güvenlik açığı için önlem gereğini ortadan kaldırmıyor.
Next.js kullanıyorum. Hangi sürüm sorunu çözüyor?
14 Ekim 2026’da çıkan Next.js 16.4.1 ve 15.5.28 ya da daha yenileri. 5 Kasım’da npm’nin döndürdüğü en güncel sürüm 16.4.5. React sunucu paketlerinin kendi kopyasını taşıdığı için doğrudan
next paketini yükseltin.Kaynaklar
- Next.js güncel npm sürüm verisi
- GHSA-xqc2-xf4c-x3h3: Unauthenticated Remote Code Execution in React Server Components (GitHub)
- GHSA-h3gv-c5rc-p453: Denial of Service in Server Functions (GitHub)
- React v19.3.1 sürüm notları (GitHub) ve v19.2.9 sürüm notları
- react için npm kayıt verisi ve react-server-dom-webpack
- Next.js v16.4.1 sürüm notları (GitHub) ve v15.5.28
- Next.js GHSA-673q-mjm6-r5xr ve GHSA-p3m5-59mp-jv5r
- Denial of Service and Source Code Exposure in React Server Components (react.dev, Aralık 2025)
- React’te bir yıl: 19.3, yeni vakıf ve sekiz RSC açığı (DevOpen)